Una clave por tarea, con el acceso justo que necesita.
Cada integración, script y asistente de IA tiene su propio token. Dale los permisos que necesita y nada más, fija una fecha de caducidad y revócalo con un clic. Cada llamada queda registrada con el token que la hizo.
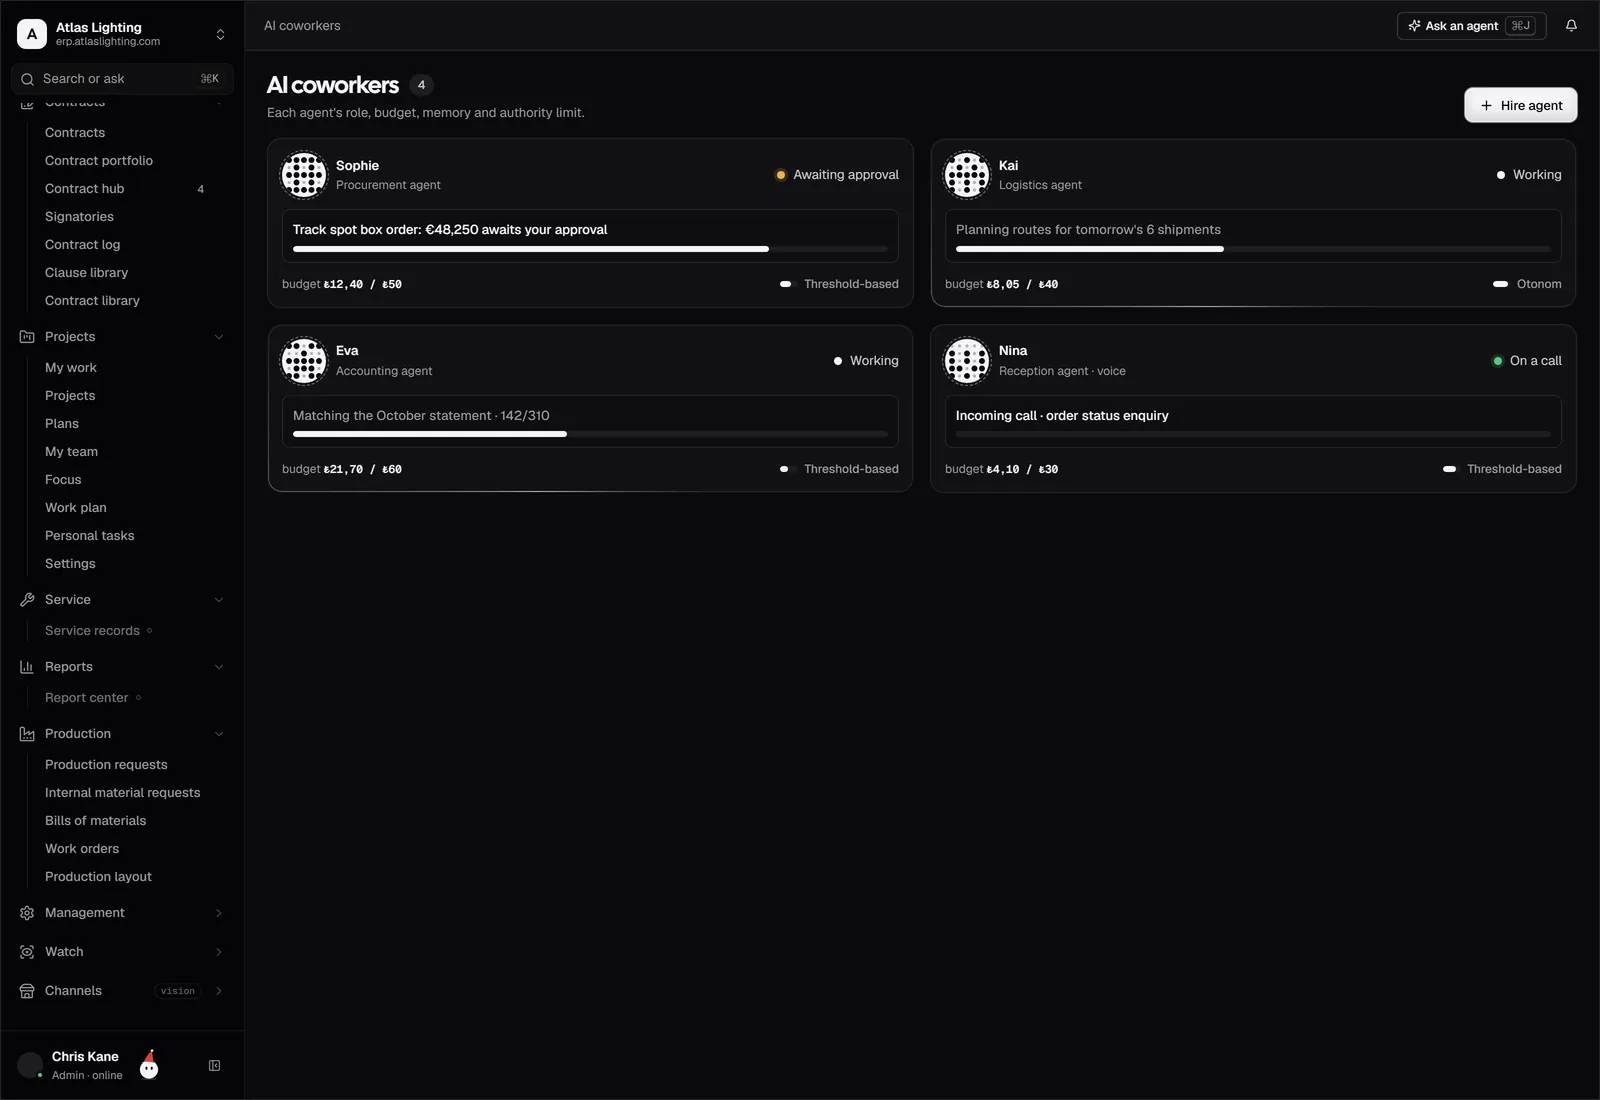
Tokens de API, pieza a pieza.
Claves con permisos acotados y caducidad para cada script, app y asistente de IA.
Para qué lo usan los equipos.
Tu tienda, tu herramienta de BI y tu asistente de IA tienen cada uno su clave, y puedes cortar una sin afectar a las demás.
Demuestra quién y qué ha tocado cada registro, con el token detrás de cada cambio.
Cuando alguien se va, sus tokens personales dejan de funcionar con su cuenta, mientras que los tokens de servicio siguen activos.
Conectado en cuatro pasos.
- 01
Ve a Ajustes, luego a Tokens de API, y elige un token personal o de servicio.
- 02
Selecciona los scopes y, si quieres, una fecha de caducidad y las direcciones IP permitidas.
- 03
Copia el token una sola vez y guárdalo en tu gestor de secretos. No se vuelve a mostrar.
- 04
Revisa el registro de uso y rota los tokens de forma periódica.
Tokens de API, sin dudas.
¿Dónde se guarda el token?
Dika Ops conserva solo un hash del token. Si lo pierdes, revócalo y crea uno nuevo.
¿Puede un token tener más acceso que su propietario?
No. Un token personal nunca supera los permisos de su propietario, y un token de servicio se limita a los scopes que concede un administrador.
¿Quién puede crear tokens?
Solo los usuarios con sesión iniciada, autenticación en dos pasos y el permiso adecuado. El token lo usan después las máquinas.
¿Y si se filtra un token?
Revócalo y todas las llamadas con él se detienen al instante. El registro de uso muestra para qué se utilizó.
Dirige toda la empresa desde un solo lugar.
Dika Ops está en beta cerrada. Incorporamos unas pocas empresas cada vez y lo configuramos todo contigo.